
DNS sorgulama
Alan adının bütün DNS kayıtlarını tek ekranda görün: A, AAAA, CNAME, MX, NS, TXT, SOA ve CAA. SPF ve DMARC ayarlarınız değerlendirilir, değişikliklerin Cloudflare, Google ve Quad9'da yayılıp yayılmadığı kontrol edilir.
A, AAAA, CNAME, MX, NS, TXT, SOA ve CAA kayıtları ile SPF/DMARC ve yayılım kontrolü. Alt alan adı da yazabilirsiniz (ör. mail.siteniz.com).
Büyütmek için dokunun
DNS sorgulama nedir?
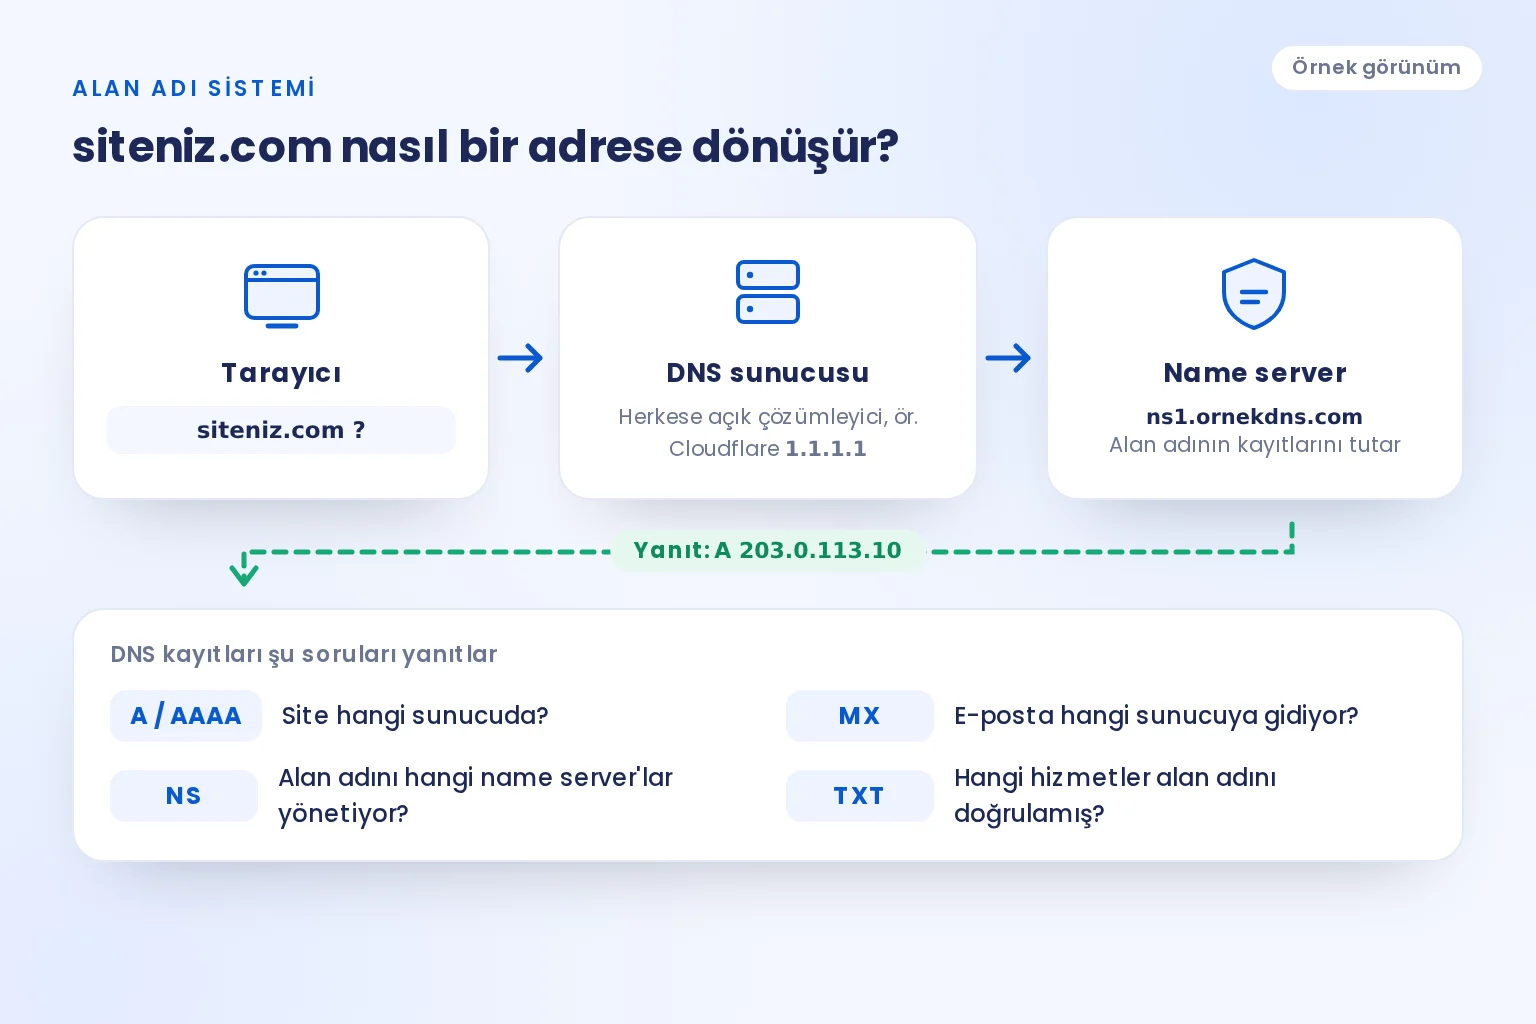
DNS sorgulama, bir alan adının internette nereye yönlendiğini gösteren kayıtları okumaktır: site hangi sunucuda, e-posta hangi sunucuya gidiyor, alan adını hangi name server'lar yönetiyor, hangi hizmetler alan adını doğrulamış. DNS (Alan Adı Sistemi) ise siteniz.com gibi bir adı, bilgisayarların anladığı IP adreslerine ve hizmetlere çeviren sistemin adıdır.
Bu araç kayıtları herkese açık bir DNS sunucusundan okur, e-posta güvenliği ayarlarınızı değerlendirir ve aynı soruyu üç farklı DNS sunucusuna sorarak değişikliklerinizin yayılıp yayılmadığını gösterir.
Büyütmek için dokunun
DNS nasıl çalışır? DNS sunucusu nedir?
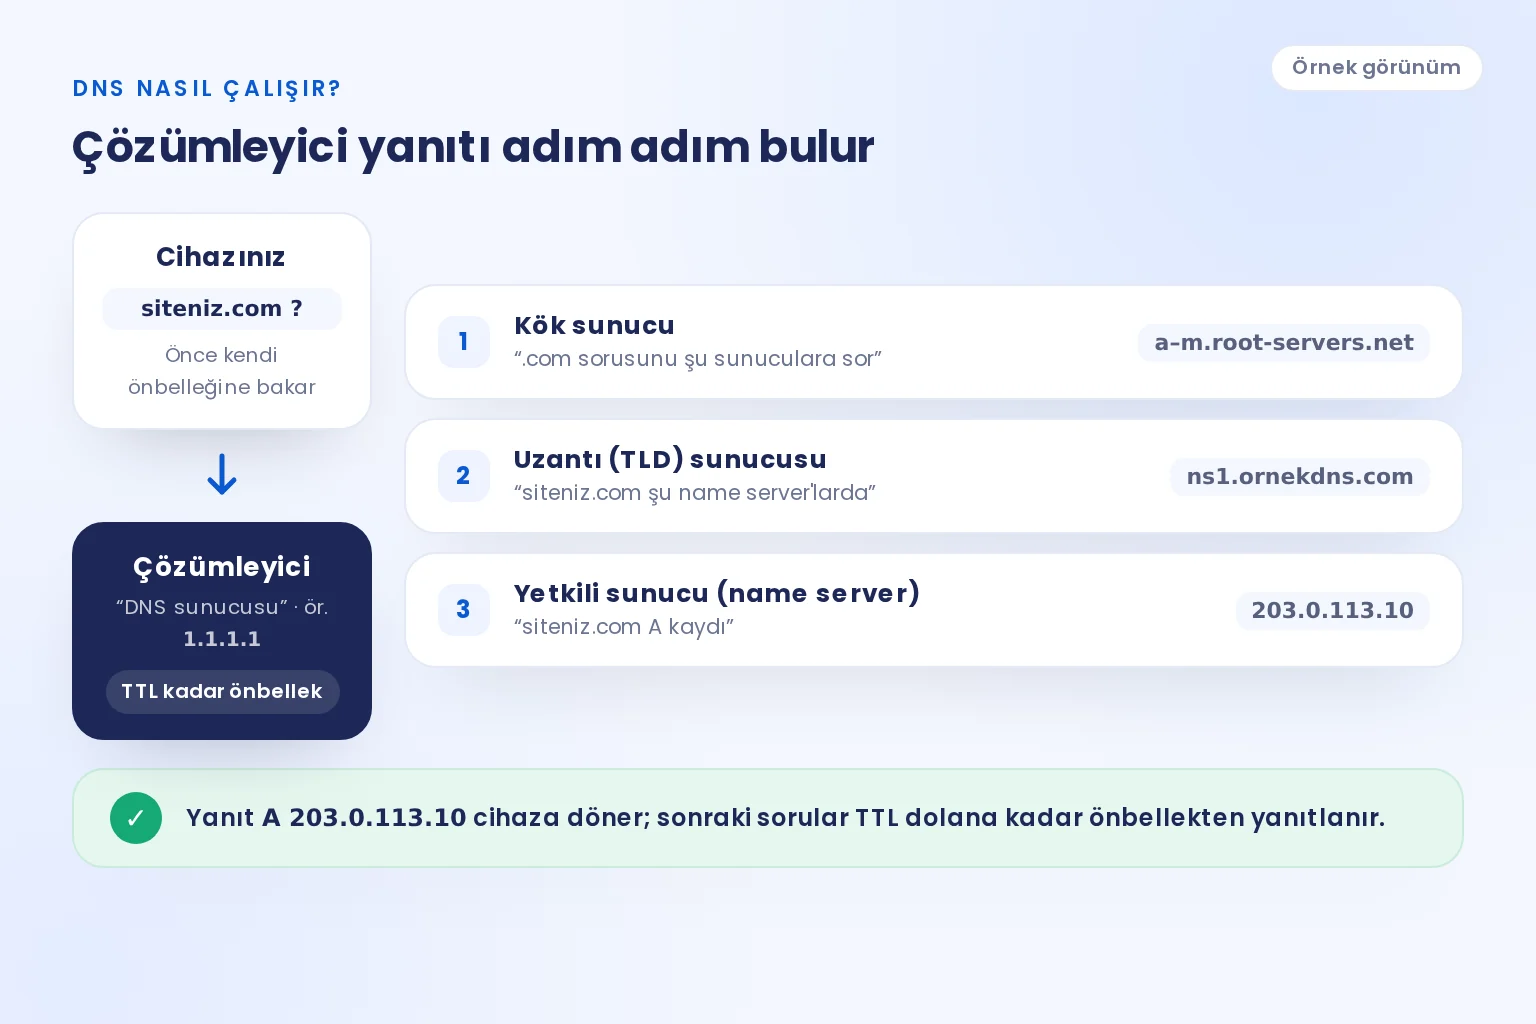
Tarayıcıya bir adres yazdığınızda cihazınız önce kendi önbelleğine bakar. Yanıt orada yoksa soruyu bir çözümleyiciye (resolver) iletir. Bu çoğu zaman internet sağlayıcınızın DNS sunucusudur; ayarlarınızı değiştirdiyseniz Cloudflare (1.1.1.1), Google (8.8.8.8) ya da Quad9 (9.9.9.9) gibi herkese açık bir sunucudur. "DNS sunucusu" denince çoğunlukla bu çözümleyici kastedilir.
Çözümleyici yanıtı bilmiyorsa onu adım adım bulur:
- Kök sunucular: İnternetin en üst katmanıdır. Adları a'dan m'ye 13 kök sunucu adresi, dünyaya dağılmış yüzlerce kopya hâlinde çalışır ve
.comya da.trsorusunu hangi sunucuların yanıtlayacağını söyler. - Uzantı (TLD) sunucuları:
.comsunucuları,siteniz.comalan adının hangi name server'lara bağlandığını bildirir. Alan adı firmanızda girdiğiniz name server'lar burada yayınlanır. - Yetkili sunucu (name server): Alan adının kayıtlarını asıl tutan sunucudur; A, MX, TXT gibi kayıtların değerini o verir.
Çözümleyici aldığı yanıtı, kaydın TTL değeri kadar önbellekte tutar ve sonraki sorulara oradan yanıt verir. Bu yüzden DNS çoğu zaman milisaniyeler içinde çalışır; aynı nedenle yaptığınız bir değişiklik herkese aynı anda görünmez. Bu araç da soruyu herkese açık bir çözümleyiciye sorar ve yetkili sunucunun yayınladığı kayıtları gösterir.
Adım adım nasıl kullanılır?
- Kutuya alan adını ya da alt alan adını yazın (
siteniz.com,mail.siteniz.com). - DNS sorgula düğmesine basın.
- Kayıtlar türlerine göre sıralanır; kayıt türlerinin ne işe yaradığı listenin altında yazar. Altta e-posta güvenliği ve DNS yayılımı bölümleri yer alır.
Büyütmek için dokunun
DNS kayıt türleri
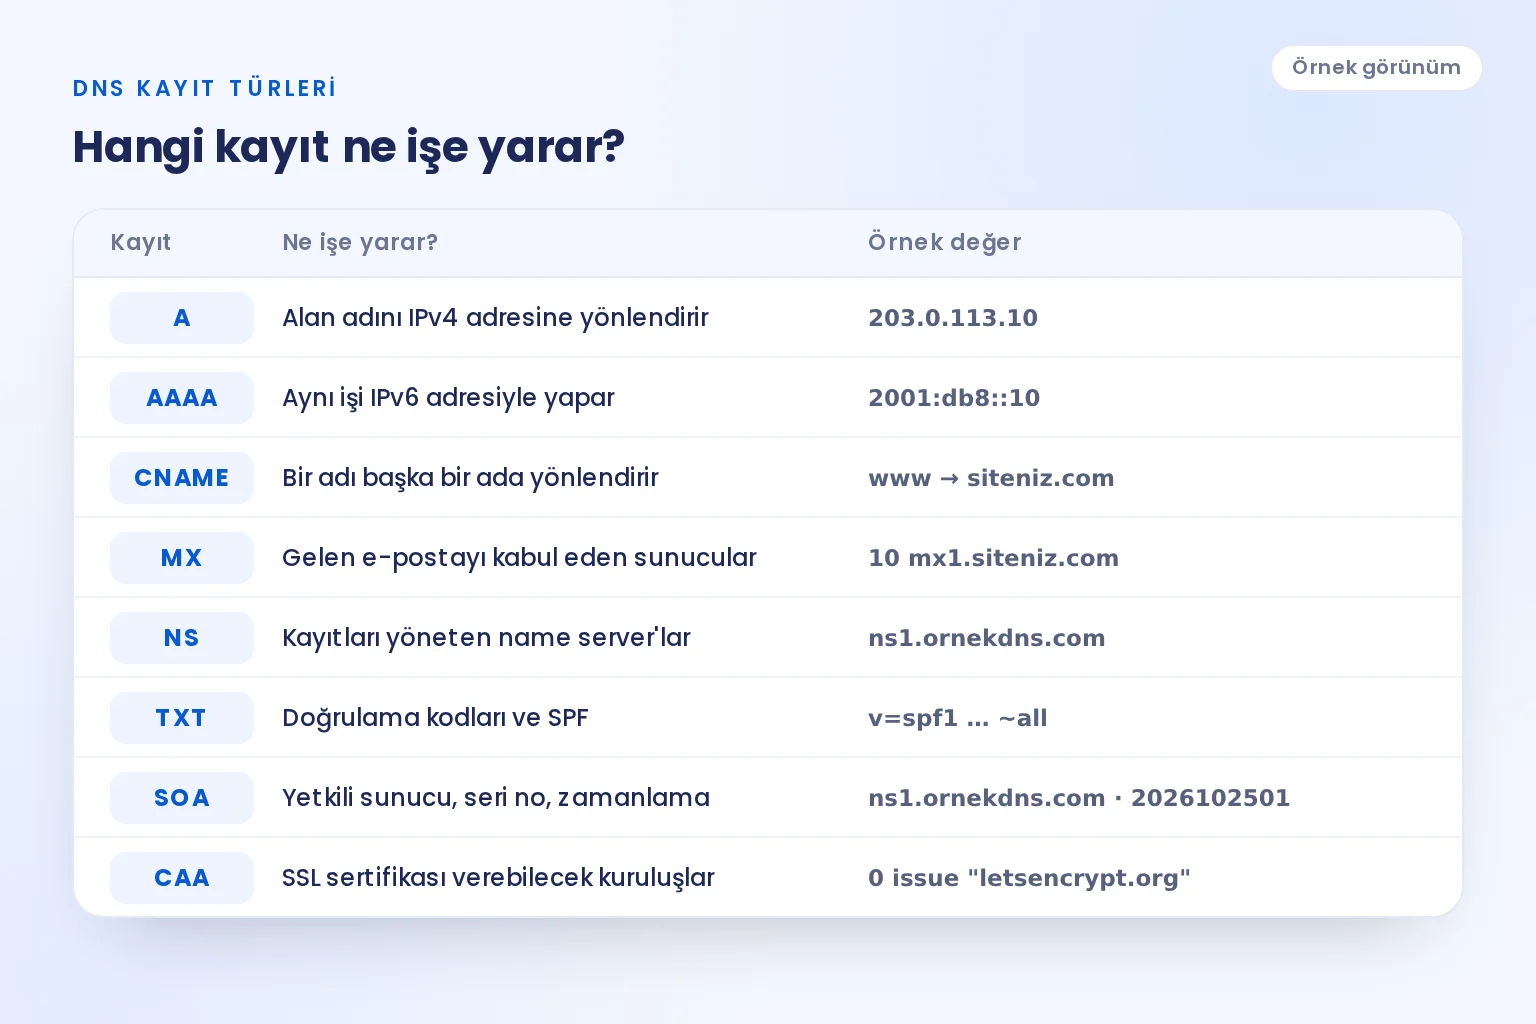
| Kayıt | Ne işe yarar? |
|---|---|
| A | Alan adını bir IPv4 adresine, yani sitenin barındığı sunucuya yönlendirir. |
| AAAA | Aynı işi IPv6 adresiyle yapar. |
| CNAME | Bir adı başka bir ada yönlendirir (ör. www → siteniz.com ya da mağaza platformunun adresi). |
| MX | Alan adına gelen e-postaları kabul eden sunucuları ve önceliklerini belirtir. |
| NS | Alan adının DNS kayıtlarını yöneten name server'ları gösterir. |
| TXT | Search Console, Meta ve Microsoft doğrulama kodları ile SPF gibi metin kayıtlarını tutar. |
| SOA | Bölgenin yetkili sunucusunu, seri numarasını ve zamanlama ayarlarını içerir. |
| CAA | Alan adınıza hangi kuruluşların SSL sertifikası verebileceğini sınırlar. |
Araç ayrıca NS, MX ve CNAME değerlerinden sitenizin kullandığı hizmetleri (Cloudflare, Google Workspace, Microsoft 365, Shopify, İkas, Ticimax gibi) tespit eder.
Büyütmek için dokunun
E-posta güvenliği: SPF, DKIM ve DMARC
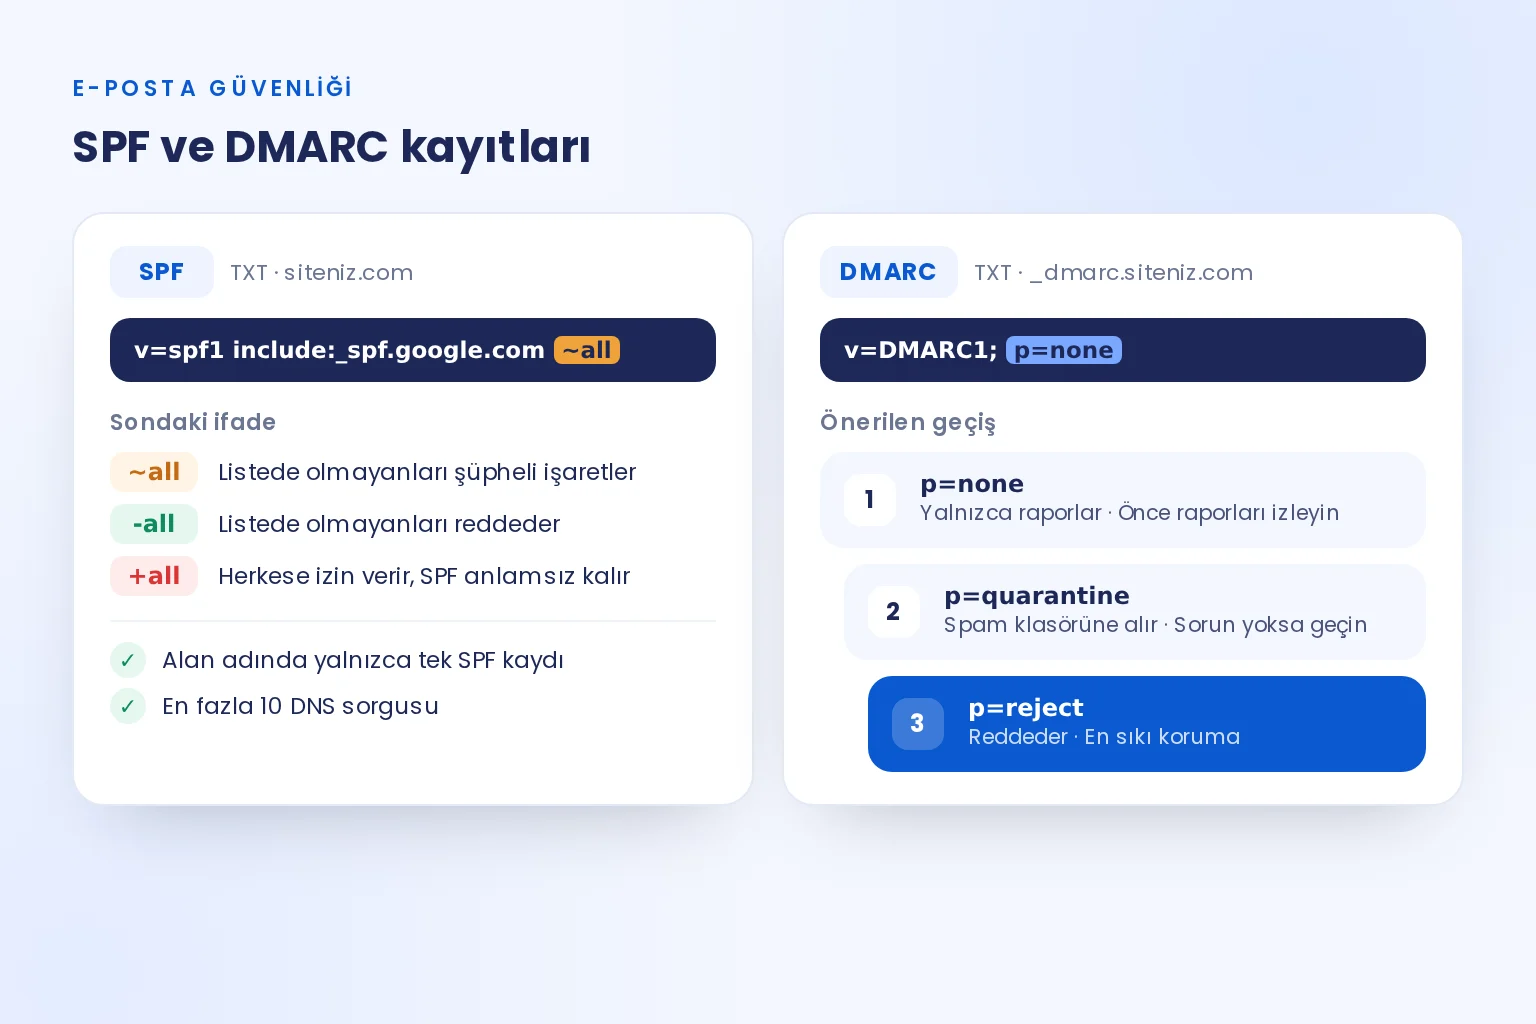
SPF kaydı v=spf1 ile başlar ve adınıza e-posta gönderebilecek sunucuları listeler. Sonundaki ifade önemlidir: ~all listede olmayan sunuculardan gelenleri şüpheli işaretler, -all reddeder, +all ise herkese izin verir ve SPF'i anlamsız kılar. Bir alan adında yalnızca tek SPF kaydı olmalı ve kaydın gerektirdiği DNS sorgusu 10'u geçmemelidir.
DKIM, gönderdiğiniz e-postalara dijital bir imza ekler; alıcı sunucu imzayı, alan adınızda yayınlanan açık anahtarla doğrular. Anahtar, seçici._domainkey.siteniz.com adında v=DKIM1 ile başlayan bir TXT kaydında durur. Seçici adı hizmete göre değişir: Google Workspace varsayılan olarak google, Microsoft 365 ise selector1 ve selector2 kullanır. Seçiciyi bilmeden kayıt bulunamadığı için bu araç DKIM'i ayrıca denetlemez; seçicinizi e-posta hizmetinizin panelinden öğrenip aşağıdaki nslookup komutuyla kontrol edebilirsiniz.
DMARC kaydı _dmarc.siteniz.com adında durur ve p= ile politikayı belirtir: none yalnızca raporlar, quarantine spam klasörüne alır, reject reddeder. Önerilen yol, önce p=none ile raporları izlemek, sorun yoksa quarantine ve ardından reject seviyesine geçmektir.
Büyütmek için dokunun
DNS yayılımı nasıl kontrol edilir?
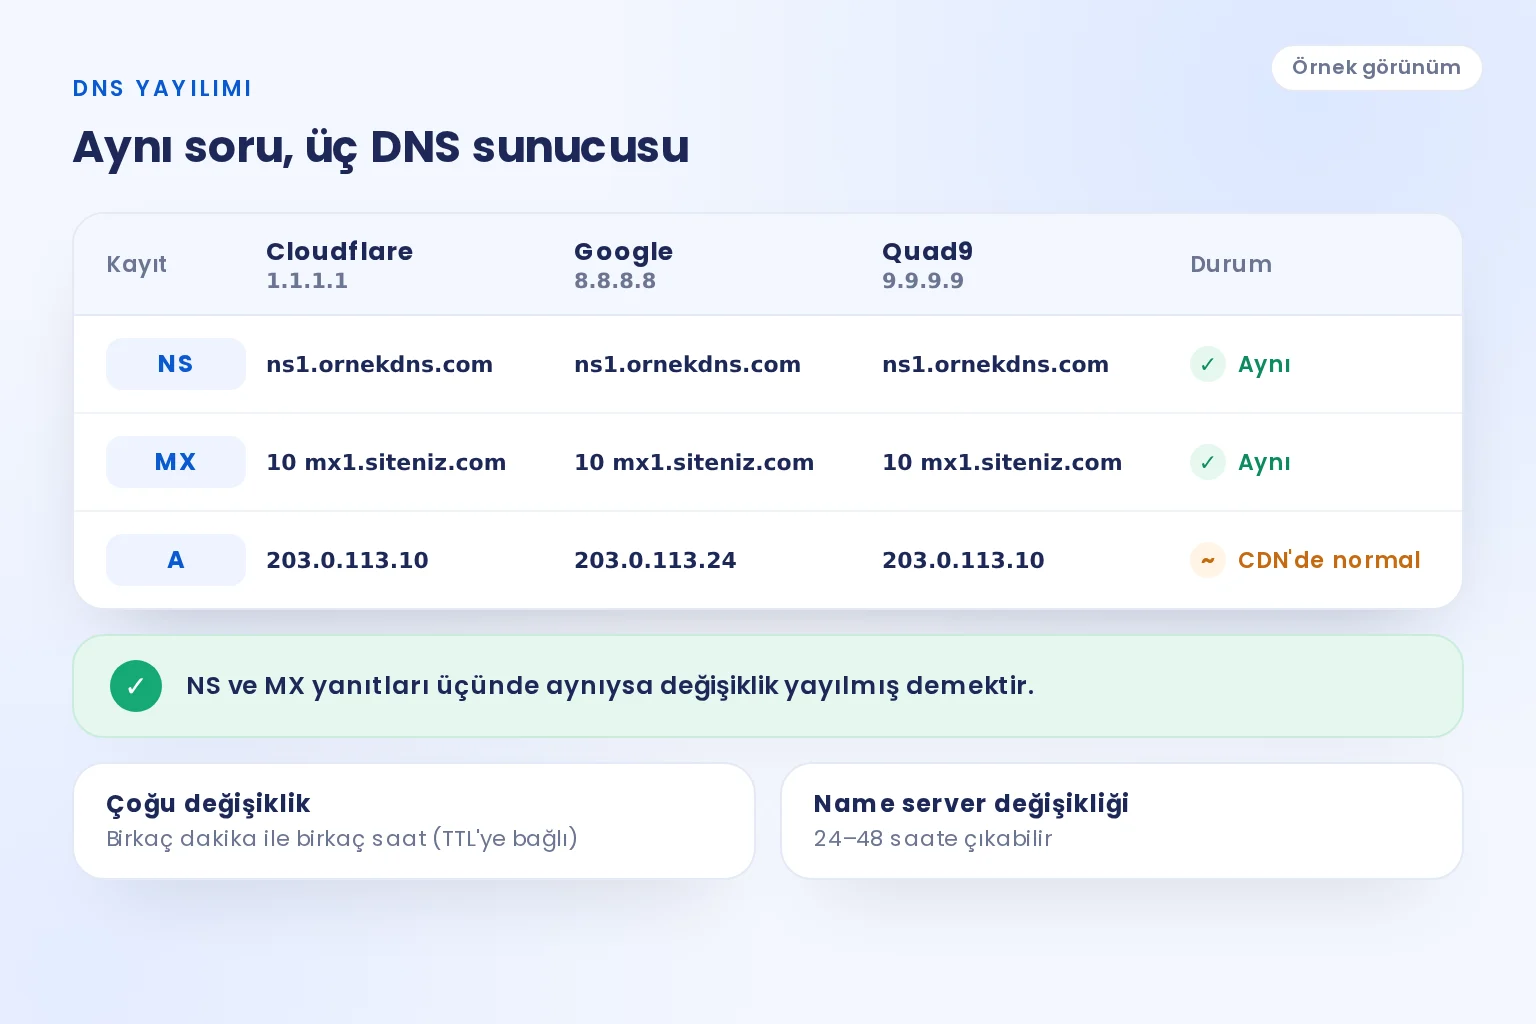
DNS sunucuları yanıtları bir süre önbellekte tutar. Bu yüzden bir kaydı değiştirdiğinizde bazı ziyaretçiler eski adresi bir süre daha görebilir. Araç aynı soruyu Cloudflare, Google ve Quad9'a sorar; NS ve MX yanıtları aynıysa değişiklik yayılmış demektir. A kayıtlarının farklı çıkması CDN kullanan sitelerde normaldir.
TTL nedir, değişiklik neden geç görünür?
TTL (Time To Live), bir DNS kaydının önbellekte kaç saniye tutulabileceğini söyler. TTL değeri 3600 olan bir A kaydını değiştirdiğinizde, eski adresi kısa süre önce sormuş bir çözümleyici bir saate kadar eski yanıtı vermeye devam edebilir. Değişiklik "yayılmıyor" gibi görünmesinin nedeni çoğu zaman budur; DNS sorgulama sonucunda farklı sunucuların farklı yanıt vermesi de bu yüzdendir.
- Taşımadan önce TTL'yi düşürün: Sunucu ya da e-posta taşıması planlıyorsanız, değişiklikten en az eski TTL süresi kadar önce değeri 300 saniyeye (5 dakika) indirin. Değişiklik yerleşince yeniden 3600 ya da üzerine çıkarın.
- Name server değişikliği daha yavaştır: Name server bilgisi uzantının kendi sunucularında da önbelleğe alınır; örneğin .com'da bu süre 48 saattir. Bu yüzden name server değişikliklerinde 24–48 saat beklemek normaldir.
- "Yok" yanıtı da önbelleğe girer: Henüz oluşturmadığınız bir kaydı sorguladıysanız, "böyle bir kayıt yok" yanıtı da SOA kaydındaki süre boyunca önbellekte kalabilir. Yeni kaydı ekledikten sonra hemen görünmüyorsa bu süreyi bekleyin.
Büyütmek için dokunun
DNS değiştirme ve DNS ayarları
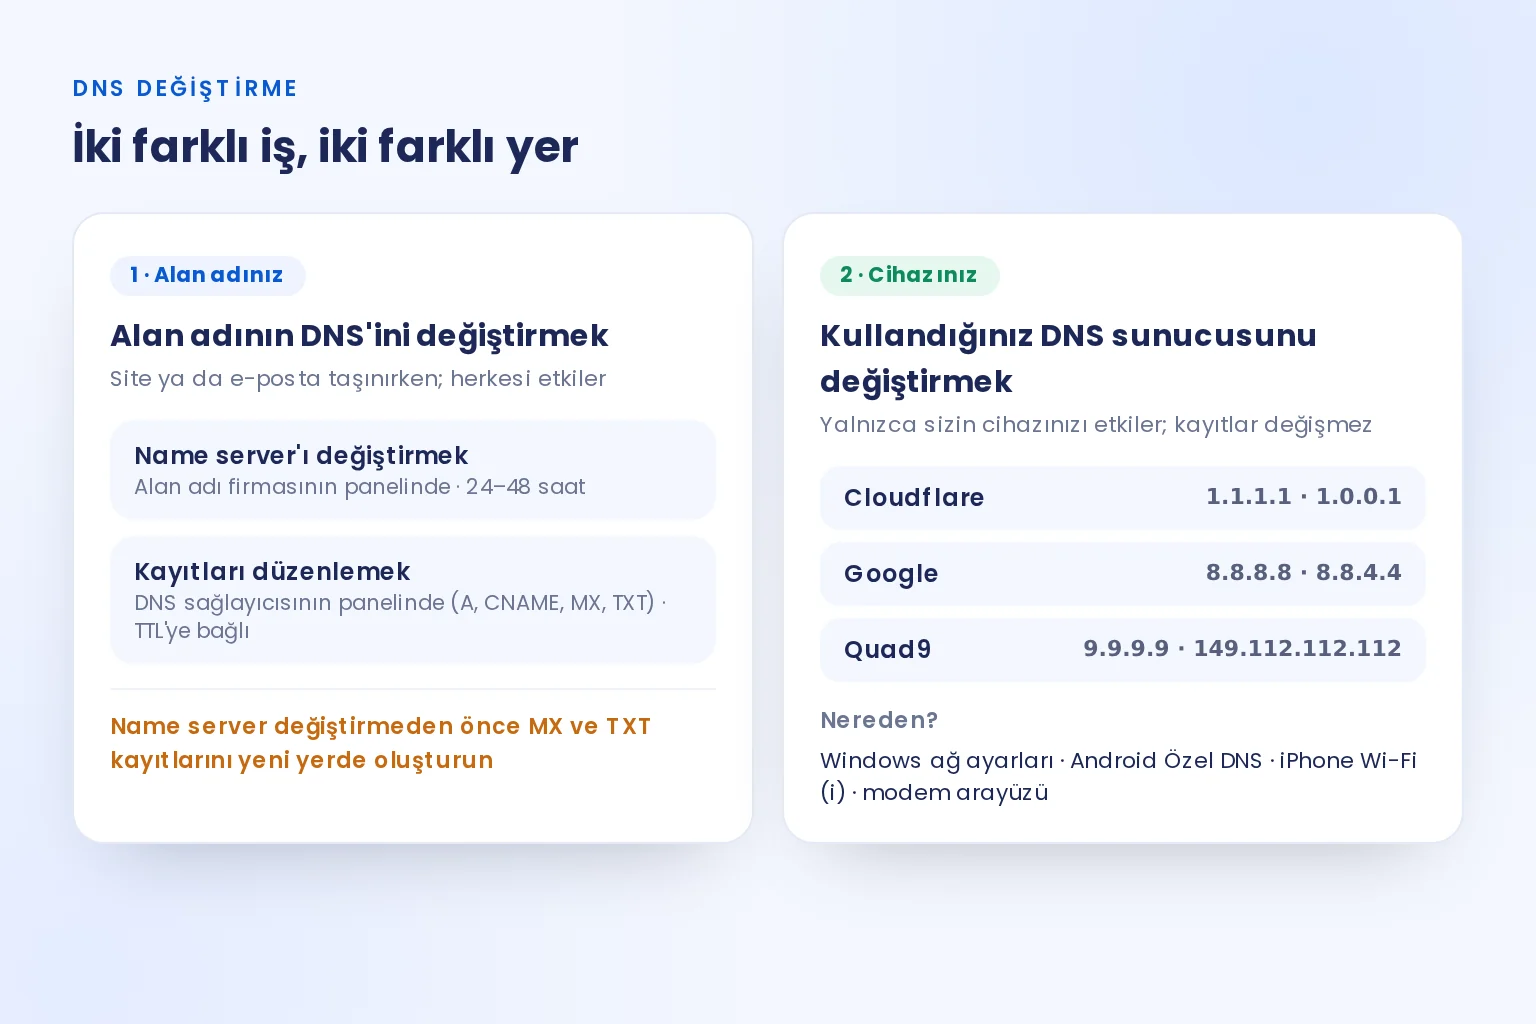
"DNS değiştirme" iki farklı işi anlatabilir ve ikisi sık karıştırılır:
1. Alan adınızın DNS'ini değiştirmek. Sitenizi yeni bir sunucuya taşıdığınızda ya da e-postayı başka bir hizmete aldığınızda yapılır. Bunun iki yolu vardır: Alan adı firmanızın panelinde name server'ları değiştirmek (kayıtların tamamını başka bir DNS sağlayıcısına devretmek) ya da mevcut DNS panelinizde tek tek kayıtları (A, CNAME, MX, TXT) düzenlemek. Name server değiştirmeden önce tüm kayıtlarınızı, özellikle MX ve TXT kayıtlarını, yeni sağlayıcıda oluşturun; aksi hâlde e-posta ve doğrulamalar kesilir. Değişiklikten sonra DNS sorgulama yaparak yeni kayıtları ve yayılım durumunu kontrol edin.
2. Cihazınızın kullandığı DNS sunucusunu değiştirmek. Bu, yalnızca sizin bilgisayarınızın ya da telefonunuzun adları hangi çözümleyiciye soracağını belirler; alan adlarının kayıtlarını değiştirmez. Yaygın herkese açık sunucular şunlardır:
| Sağlayıcı | IPv4 adresleri | Android özel DNS adı |
|---|---|---|
| Cloudflare | 1.1.1.1 · 1.0.0.1 | one.one.one.one |
| 8.8.8.8 · 8.8.4.4 | dns.google | |
| Quad9 | 9.9.9.9 · 149.112.112.112 | dns.quad9.net |
- Windows: Ayarlar → Ağ ve İnternet → kullandığınız bağlantı (Wi-Fi'de Donanım özellikleri) → DNS sunucusu ataması → Düzenle → El ile; adresleri girin.
- Android: Ayarlar → Ağ ve internet → Özel DNS → "Özel DNS sağlayıcı ana makine adı" alanına tablodaki adı yazın.
- iPhone: Ayarlar → Wi-Fi → bağlı ağın yanındaki (i) → DNS'i Yapılandır → Elle; adresleri ekleyin.
Menü adları cihaz ve sürüme göre küçük farklar gösterebilir. Modem arayüzünden DNS ayarı yaparsanız değişiklik o ağa bağlı tüm cihazlara uygulanır.
nslookup ile DNS sorgulama ve önbellek temizleme
Bu aracın yanı sıra, bilgisayarınızın komut satırından da DNS sorgulama yapabilirsiniz. nslookup Windows, macOS ve Linux'ta bulunur; macOS ve Linux'ta dig komutu daha ayrıntılı çıktı verir ve kayıtların kalan TTL süresini de gösterir.
nslookup siteniz.com: Alan adının IP adreslerini gösterir.nslookup -type=mx siteniz.com: MX kayıtlarını, yani e-posta sunucularını listeler.nslookup -type=txt _dmarc.siteniz.com: DMARC kaydını gösterir; DKIM için adıseçici._domainkey.siteniz.comyapın.nslookup siteniz.com 8.8.8.8: Soruyu belirli bir DNS sunucusuna sorar.nslookup 203.0.113.10: IP adresinin PTR (reverse DNS) kaydını gösterir.dig siteniz.com MX +short: MX kayıtlarını kısa biçimde verir.
Bir değişiklikten sonra kendi bilgisayarınız hâlâ eski adrese gidiyorsa cihazın DNS önbelleğini temizleyin: Windows'ta ipconfig /flushdns, macOS'ta sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder, systemd-resolved kullanan Linux dağıtımlarında resolvectl flush-caches. Chrome kendi önbelleğini de tutar; chrome://net-internals/#dns sayfasındaki "Clear host cache" düğmesiyle temizlenir. Önbellek temizliği yalnızca sizin cihazınızı etkiler; çözümleyicideki eski yanıt TTL süresi dolunca kendiliğinden yenilenir.
Sık görülen DNS hataları
- NXDOMAIN: Alan adı DNS'te yok. Kayıtlı değildir, süresi dolmuştur ya da name server tanımlanmamıştır. Kayıt durumunu whois sorgulama ile kontrol edin.
- SERVFAIL: Name server'lar yanıt vermiyor. Hosting hesabının kapanması ya da yanlış name server girilmesi en sık nedenlerdir.
- MX kaydı yok: Alan adına e-posta gelmez.
- Birden fazla SPF kaydı: Alıcı sunucular ikisini de geçersiz sayar; tek kayıtta birleştirin.
- www yönlendirmesi eksik: www ile yazan ziyaretçiler siteye ulaşamaz.
DNS ve SEO ilişkisi
Google'ın sitenizi tarayabilmesi için alan adının doğru sunucuya, hızlı ve kararlı biçimde yönlenmesi gerekir. Yanıt vermeyen name server'lar siteyi erişilemez yapar, yavaş DNS ilk bayta kadar geçen süreyi (TTFB) uzatır, www ve www'suz adreslerin ayrı yerlere gitmesi aynı içeriğin iki adreste görünmesine yol açar. Sayfanızın yüklenme süresini site hız testi ile, teknik SEO durumunu ücretsiz SEO analizi ile görebilir; altyapı ve içerik eksiklerini aylık SEO hizmetimizle birlikte kapatabiliriz.
Sık sorulan sorular
DNS sorgulama nedir?
DNS sorgulama, bir alan adının internette nereye yönlendiğini gösteren kayıtları okumaktır: sitenin barındığı sunucunun IP adresi (A ve AAAA), e-postayı kabul eden sunucular (MX), alan adını yöneten name server'lar (NS), doğrulama ve SPF gibi metin kayıtları (TXT), takma adlar (CNAME), yetki kaydı (SOA) ve SSL sertifikası izinleri (CAA).
Hangi DNS sunucusu kullanılıyor?
Kayıtlar herkese açık Cloudflare (1.1.1.1) DNS sunucusundan okunur. Yayılım kontrolünde aynı soru Google (8.8.8.8) ve Quad9 (9.9.9.9) sunucularına da sorulur ve yanıtlar yan yana gösterilir.
DNS sunucusu nedir?
DNS sunucusu, alan adlarını IP adreslerine çeviren sunucudur. İki türü vardır: cihazınızın soruyu ilettiği çözümleyici (internet sağlayıcınızın ya da 1.1.1.1, 8.8.8.8 gibi herkese açık bir sunucu) ve alan adının kayıtlarını asıl tutan yetkili sunucu, yani name server. DNS sorgulama aracı, çözümleyiciye sorup yetkili sunucunun yayınladığı kayıtları gösterir.
DNS değişikliği ne kadar sürede yayılır?
Kayıtların yanında tanımlı bekleme süresine (TTL) bağlıdır. Çoğu değişiklik birkaç dakika ile birkaç saat içinde görünür; name server değişikliklerinde bu süre 24–48 saate çıkabilir. Yayılım bölümünde üç farklı DNS sunucusunun NS ve MX yanıtları aynıysa değişiklik büyük ölçüde yayılmış demektir.
Farklı DNS sunucuları neden farklı IP adresi veriyor?
CDN (örneğin Cloudflare) ya da yük dengeleme kullanan siteler, ziyaretçiye en yakın sunucunun adresini verir. Bu yüzden A kayıtlarının sunucudan sunucuya farklı çıkması normaldir. Araç tutarlılığı bu nedenle NS ve MX kayıtlarına göre değerlendirir.
SPF ve DMARC nedir, neden önemli?
SPF, alan adınız adına hangi sunucuların e-posta gönderebileceğini listeler. DMARC, SPF ve DKIM kontrolünden geçmeyen e-postalara ne yapılacağını (izle, spam klasörüne al, reddet) söyler. İkisi, DKIM ile birlikte e-postalarınızın spam'e düşmesini ve adınızla sahte e-posta gönderilmesini büyük ölçüde engeller. Gmail ve Yahoo, toplu e-posta gönderen alan adlarından SPF, DKIM ve DMARC kayıtlarını istiyor.
DKIM kaydını bu araçla görebilir miyim?
DKIM kaydı, e-posta hizmetinize göre değişen bir seçici adıyla seçici._domainkey.siteniz.com biçiminde durur. Seçiciyi bilmeden kaydı bulmak mümkün değildir ve bu araç alt çizgi içeren adları sorgulamaz. Seçicinizi e-posta hizmetinizin panelinden öğrenip komut satırında nslookup -type=txt seçici._domainkey.siteniz.com komutuyla kontrol edebilirsiniz.
SERVFAIL hatası ne anlama geliyor?
DNS sunucuları alan adının name server'larından yanıt alamadı demektir. Genellikle name server'lar çalışmıyor, hosting hesabı kapanmış ya da alan adı firmasındaki name server ayarı yanlıştır. Bu durumda site ve e-posta erişilemez olabilir; alan adı firmanızdaki ayarları ve hosting firmanızı kontrol edin.
Alt alan adı sorgulayabilir miyim?
Evet. mail.siteniz.com ya da blog.siteniz.com gibi bir alt alan adı yazarsanız o adın kayıtları gösterilir. SPF ve DMARC değerlendirmesi ise ana alan adının kayıtlarına göre yapılır.
DNS önbelleği nasıl temizlenir?
Windows'ta komut isteminde ipconfig /flushdns, macOS'ta Terminal'de sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder, systemd-resolved kullanan Linux dağıtımlarında resolvectl flush-caches komutunu çalıştırın. Chrome'un kendi önbelleği için chrome://net-internals/#dns sayfasındaki Clear host cache düğmesini kullanın. Bu işlem yalnızca sizin cihazınızın önbelleğini temizler; internet sağlayıcınızın DNS sunucusu kaydı TTL süresi dolana kadar tutmaya devam edebilir.
TTL değeri kaç olmalı?
Sık değişmeyen kayıtlar için 3600 saniye (1 saat) ile 86400 saniye (1 gün) arası yaygındır. Bir taşıma ya da IP değişikliği planlıyorsanız, değişiklikten en az eski TTL süresi kadar önce değeri 300 saniyeye indirin; değişiklik yerleşince yeniden yükseltin. Çok düşük TTL, sunuculara daha sık soru sorulmasına yol açar.
Reverse DNS (PTR kaydı) nedir?
Reverse DNS, bir IP adresinden alan adına doğru yapılan sorgudur ve PTR kaydıyla çalışır. Özellikle kendi e-posta sunucusunu işletenler için önemlidir: PTR kaydı olmayan ya da gönderen adla uyuşmayan IP'lerden gelen e-postalar sık sık reddedilir. PTR kaydı alan adınızın DNS panelinde değil, IP adresinin sahibinde (hosting ya da sunucu firmanızda) tanımlanır. Bu araç alan adı kayıtlarını gösterir; bir IP'nin PTR kaydı için nslookup 203.0.113.10 gibi bir komut kullanabilirsiniz.
DNS kayıtları SEO'yu etkiler mi?
Dolaylı olarak evet. Yanlış bir A ya da CNAME kaydı siteyi erişilemez yapar; yavaş yanıt veren name server'lar sayfanın ilk bayta kadar geçen süresini (TTFB) uzatır; www ve www'suz adreslerin farklı yerlere gitmesi aynı içeriğin iki adreste görünmesine yol açabilir. Sitenizin hız ve teknik SEO durumunu ücretsiz SEO analizi ile görebilirsiniz.
Sorgulama ücretsiz mi, sınır var mı?
Evet, ücretsizdir ve üyelik gerekmez. Kısa sürede çok sayıda sorgu yapan bağlantılara geçici bir sınır uygulanır. Aynı adın sonucu bir saat boyunca tekrar kullanılır; değişikliği hemen görmek için bir saat sonra tekrar sorgulayın.